
Sécurité des conférences d'entreprise : protéger les événements professionnels
Une conférence d'entreprise concentre, en un seul lieu et en quelques heures, tout ce qu'une organisation garde habituellement séparé, et c'est pourquoi la sécurité des conférences d'entreprise mérite une planification rigoureuse. L'équipe dirigeante, les investisseurs, la feuille de route produit, les chiffres financiers et les personnes clés qui les détiennent. C'est précisément cette concentration qui rend les événements professionnels attractifs pour les opportunistes, les militants, les concurrents industriels et, de plus en plus, pour des acteurs qui ne mettent jamais les pieds dans le bâtiment.
La sécurité d'une conférence d'entreprise ne consiste donc pas à placer quelques agents à une porte. C'est une discipline structurée qui protège les personnes, les accès, l'information et la continuité opérationnelle. Ce guide explique comment cette discipline se construit, de la première analyse de la menace jusqu'au débriefing après l'événement.

Sécurité des conférences d'entreprise : protéger les événements professionnels
Temps de lecture : ~13 min
Ce que couvre réellement la sécurité d'une conférence d'entreprise
Périmètre de la sécurité des conférences d'entreprise
La sécurité d'une conférence d'entreprise est la protection coordonnée des participants, des dirigeants, des intervenants, des lieux, des équipements, des informations sensibles et de la réputation de l'entreprise face aux menaces physiques, opérationnelles et cyber. Un programme de sécurité sérieux couvre la sûreté du site, la protection des personnes, la gestion des accès, le traitement de l'information, la continuité de l'événement, la réponse aux urgences, le transport et le stationnement, ainsi que les systèmes numériques utilisés pendant l'événement.
Chez IPS BODYGUARD, nous abordons la sécurité des conférences professionnelles comme une fonction de management plutôt que comme une simple affaire d'effectifs. Nous concevons le concept de sécurité, conduisons l'analyse des risques, définissons les mesures de protection et pilotons leur mise en œuvre au travers d'un réseau de partenaires locaux agréés dans plus de 100 pays. L'organisateur conserve un interlocuteur unique et responsable, que la conférence ait lieu à Paris, sur la Côte d'Azur, à Londres, à Dubaï ou à Singapour.
La double exposition : les personnes et l'information
Les personnes et l'information, des actifs indissociables
La plupart des plans de sécurité de conférence se concentrent sur les personnes présentes dans une salle. Ce n'est que la moitié de l'exposition. Un sommet de direction, une assemblée générale ou une conférence investisseurs est aussi un rare rassemblement physique d'informations confidentielles. Des résultats provisoires se discutent dans les couloirs. Des scénarios de fusion apparaissent sur les diapositives. Téléphones, ordinateurs portables et télécommandes de présentation se connectent à des réseaux que personne n'a audités.
Les recommandations publiées par le Département de la Défense des États-Unis pour les conférences classifiées insistent sur les mêmes principes pour les réunions sensibles : vérification des participants, contrôle des badges, protection des documents, inspection des salles utilisées et, lorsque cela se justifie, contre-mesures techniques contre toute captation audio ou visuelle non autorisée.
Le principe du besoin d'en connaître s'applique aux événements d'entreprise autant qu'aux événements gouvernementaux. Tous les participants n'ont pas besoin d'accéder à toutes les sessions. Tous les prestataires n'ont pas besoin d'accéder à la salle où répète le conseil d'administration. Découper le site en zones selon leur sensibilité, et faire respecter ce zonage par l'accréditation, est l'une des mesures les plus efficaces dont dispose un organisateur.
Les principaux risques de sécurité lors des conférences professionnelles
Les familles de menaces récurrentes
Une analyse des risques propre au site donnera toujours une image plus précise qu'une liste générique, mais les familles de risques récurrentes sont bien documentées dans les recommandations institutionnelles, comme le guide d'évaluation de la sécurité des conférences et des formations de l'USDA.
Les accès non autorisés, avec des intrus qui exploitent des portes latérales sans surveillance, des quais de livraison, des couloirs de service ou le prêt de badges pendant les pauses.
Les menaces ciblées contre les dirigeants et les intervenants principaux, y compris les approches hostiles aux points d'arrivée et de départ.
Les perturbations et incidents de foule, d'un individu hostile qui interrompt une session à une manifestation organisée devant l'entrée.
Les urgences médicales, à anticiper lors de tout grand rassemblement, avec des postes de secours et des itinéraires d'évacuation définis.
La compromission de l'information, par écoute, photographie d'écrans, documents laissés sans surveillance, appareils perdus ou ingénierie sociale visant le personnel.
Les cyberincidents touchant les plateformes d'inscription, les applications de l'événement, les systèmes de présentation, les outils de vote et le Wi-Fi de la conférence.
Bon à savoir
Le National Cyber Security Centre du Royaume-Uni publie des recommandations dédiées aux conférences de haut niveau, construites autour de la gouvernance, de l'analyse des risques, de la gestion des incidents et des exercices. Son message central : la préparation cyber doit faire partie du plan général de l'événement, et non d'un silo technique séparé.
Ce que contient un plan de sécurité de conférence
Les composantes essentielles d'un plan de sécurité
Un plan de sécurité de conférence crédible est un document écrit, pas un arrangement verbal. Il commence par une analyse de la menace portant sur le profil des participants, la visibilité publique des intervenants, le contexte politique ou social autour de l'entreprise, la configuration du site et ses abords. Il définit ensuite l'architecture de protection : sécurité du périmètre, points d'entrée, procédures de filtrage, zonage, couverture de vidéosurveillance, effectifs de sécurité et rotation des équipes.
Le plan doit aussi définir les comportements. Qui fait remonter un incident et à qui. Quel est le protocole de communication d'urgence quand les radios tombent en panne. Quelles sorties servent à l'évacuation et qui vérifie quel étage. Comment s'organisent les arrivées et départs des personnalités lorsque trois d'entre elles atterrissent dans les mêmes vingt minutes. Où se trouve le poste médical et quel hôpital est en alerte. Des référentiels de gestion des risques comme l'ISO 31000 offrent une ossature utile pour documenter cette logique de façon auditable, ce qui compte lorsqu'un directeur sûreté ou le responsable d'un family office doit justifier le dispositif devant un conseil.
La dernière partie du plan est celle que l'on saute le plus souvent : le débriefing sécurité après l'événement. Récupération des badges, inspection des zones techniques et VIP, consolidation du registre des incidents, retour d'expérience et mise à jour de la référence pour la prochaine édition.
Contrôle d'accès et accréditation
Mesures concrètes de contrôle d'accès
Le contrôle d'accès est la colonne vertébrale de la sécurité des réunions d'entreprise. Les recommandations institutionnelles préconisent d'identifier et de sécuriser chaque entrée, chaque sortie et chaque porte critique avant l'ouverture de l'événement, et de maintenir une distinction claire entre participants, personnel, prestataires, médias et personnel de sécurité. En pratique, le contrôle d'accès d'une conférence repose sur une liste d'invités vérifiée, des badges imprimés ou numériques aux catégories visuelles distinctes, une vérification d'identité au premier passage, une réadmission contrôlée après les pauses et un accès supervisé aux salons des dirigeants et aux coulisses.

C'est l'accréditation de dernière minute qui fait échouer la plupart des dispositifs. Un seul guichet d'inscription habilité à délivrer les badges, un responsable nommé pour les exceptions et un registre écrit de chaque accréditation tardive éviteront la grande majorité des incidents d'accès. La vérification des badges doit être visible et constante, y compris pour les personnes que tout le monde reconnaît, car c'est l'application inégale des règles qui rend une exception possible.
Protection rapprochée lors des événements d'entreprise
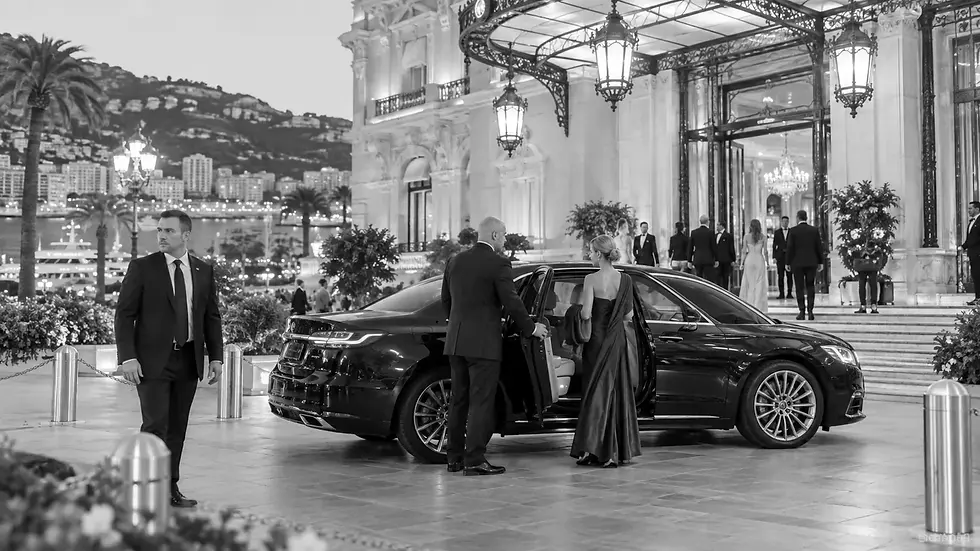
Un président-directeur général sur scène est une cible prévisible, médiatisée et immobile, dans un lieu connu, à une heure connue. C'est pourquoi la protection rapprochée lors des événements d'entreprise se planifie séparément de la sécurité générale de l'événement. Le dispositif de protection travaille en marge du programme : l'approche du véhicule, l'entrée privée, la salle d'attente, le cheminement vers la scène, les séquences de signature ou de networking, puis le départ.
Lors d'une conférence, la protection rapprochée reste volontairement discrète. Des agents en civil se fondent dans le public professionnel, tandis que des agents de sécurité en uniforme tiennent le périmètre visible. La contre-surveillance observe ceux qui observent, une discipline essentielle lorsque des groupes militants ou des médias hostiles documentent les habitudes d'arrivée. Le transport sécurisé et les chauffeurs de sécurité font le lien entre l'aéroport, l'hôtel et le lieu de l'événement, et notre planification du transport sécurisé est détaillée sur notre page dédiée.
Pour les personnalités qui assistent à plusieurs événements dans différents pays au cours d'une même saison, la continuité fait la vraie différence. La même direction de la sécurité, le même standard de briefing et le même format de compte rendu à Paris, Monaco, Genève ou Dubaï suppriment la fragmentation que les directeurs sûreté sont généralement chargés d'éliminer.
Gestion des flux et réponse aux urgences
La gestion des foules en conférence porte sur des flux plutôt que sur des foules au sens d'un stade. Pics d'arrivée à l'accueil, engorgement aux pauses café, capacité de la salle plénière, goulets d'étranglement aux ascenseurs et changements de sessions simultanés. Chacun de ces moments crée des points de friction où un incident devient plus difficile à détecter et à résoudre.
Le plan de réponse aux urgences de la conférence doit couvrir l'incendie, l'alerte à la bombe, le colis suspect, l'intrusion, le mouvement de foule, l'agression, l'urgence médicale, les intempéries, la coupure d'électricité, le cyberincident et le scénario spécifique de l'extraction d'une personnalité d'une situation hostile. Une équipe d'intervention mobile tenue en réserve, sans poste fixe, donne au responsable de l'événement la souplesse nécessaire pour faire face à l'imprévu. Chaque scénario doit être présenté au personnel du site, à l'équipe audiovisuelle et à l'organisateur, pas seulement à l'équipe de sécurité, car la première personne qui remarque une anomalie porte rarement une radio.
Cybersécurité et protection de la propriété intellectuelle
La protection de la propriété intellectuelle lors des événements d'entreprise commence par une discipline physique. Des écrans orientés à l'écart des fenêtres et des couloirs. Des documents imprimés numérotés et récupérés. Une politique photo annoncée et appliquée lors des sessions sensibles. Des salles vérifiées avant les discussions confidentielles. Des appareils jamais laissés sans surveillance dans les salles de réunion.

Elle se poursuit par une hygiène numérique. Un Wi-Fi segmenté pour les intervenants et les délégués, un usage contrôlé des supports USB, des fournisseurs audiovisuels vérifiés, la désactivation des identifiants par défaut sur le matériel de conférence et une procédure de gestion des incidents testée. Une veille sur les menaces avant et pendant l'événement ajoute un niveau d'alerte précoce, en repérant les appels publics à perturber l'événement, les divulgations de données personnelles visant les dirigeants et les échanges autour du lieu. Notre approche de l'exposition numérique et de la sensibilisation traite ce niveau plus en détail.
Important
Le traitement de l'information sensible est un problème humain avant d'être un problème technologique. Un court briefing de sécurité avant l'événement pour les intervenants, les assistants et les hôtes réduit généralement davantage le risque que n'importe quel équipement supplémentaire.
Combien d'agents de sécurité pour une conférence professionnelle
Il n'existe pas de ratio fiable d'agents par invité. Le bon effectif se déduit du lieu, pas du nombre de participants. Il dépend du nombre d'entrées à tenir, des horaires, du niveau de filtrage, du nombre de zones réservées, de la présence de personnalités protégées, de l'analyse de la menace et du cadre réglementaire local. Une conférence compacte de deux cents personnes dans un complexe hôtelier aux multiples accès ouverts peut exiger davantage d'effectifs de sécurité qu'un millier de délégués réunis dans un auditorium unique et contrôlé.
Tout prestataire qui annonce un effectif avant d'avoir réalisé un audit de sécurité du site chiffre une supposition. Une proposition sérieuse précise les postes, les vacations, la structure d'encadrement, les relèves et la matrice d'escalade.
Armé ou non armé : une décision fondée sur le risque
La question d'une sécurité armée lors des conférences d'entreprise se tranche d'abord par le droit local, puis par la menace évaluée, la politique du lieu, le profil des participants et les recommandations de professionnels qualifiés et des forces de l'ordre. Dans la plupart des juridictions européennes, dont la France, les armes à feu sont strictement encadrées dans la sécurité privée et la posture par défaut d'une conférence professionnelle est non armée, discrète et solide sur le plan des procédures. La décision doit toujours être fondée sur le risque plutôt que réflexe, et documentée dans le plan de sécurité.
Comment choisir une société de sécurité pour une conférence
Choisir un prestataire de sécurité pour une conférence relève de la due diligence. Les critères suivants distinguent systématiquement un partenaire structuré d'un simple fournisseur d'effectifs.
Critère | Ce qu'il faut vérifier |
Expérience pertinente | Conférences d'entreprise, assemblées générales, événements investisseurs, lancements de produits et sites internationaux |
Méthodologie documentée | Une analyse des risques écrite, un plan de sécurité, une matrice des responsabilités et une procédure d'escalade |
Conformité vérifiée | Partenaires agréés localement, personnel formé et vérifié, qualifications en protection rapprochée et assurance responsabilité civile professionnelle, conformément aux standards promus par des organismes comme ASIS International et, au Royaume-Uni, la Security Industry Authority |
Capacité de coordination | Capacité à travailler avec le lieu, l'équipe audiovisuelle, les services médicaux, les transporteurs, le service informatique et les autorités locales |
Portée multilingue | Une capacité internationale pour appliquer le même standard sur l'ensemble du calendrier événementiel |
Compte rendu transparent | Registres d'incidents et débriefing structuré après l'événement |
Vous pouvez découvrir notre approche des opérations de protection et demander une évaluation sur mesure via notre page de demande de devis.
Bâtir un programme de sécurité qui tient
Une conférence professionnelle n'est un environnement maîtrisé que si quelqu'un a pris le temps de le maîtriser. Les organisations qui mènent leurs événements sans incident sont rarement celles dont la sécurité est la plus visible : ce sont celles qui ont évalué le risque tôt, conçu correctement l'architecture des accès, protégé leurs dirigeants avec discrétion et traité leur information avec le même sérieux que leurs collaborateurs. C'est le standard que nous appliquons lorsque nous concevons et pilotons des programmes de sécurité de conférence, d'un simple conseil d'administration sur la Côte d'Azur à une tournée de dirigeants dans plusieurs villes.
Questions fréquentes
Combien de temps à l'avance faut-il commencer à planifier la sécurité d'une conférence ?
Idéalement avant la confirmation contractuelle du lieu, car la visite du site peut influencer le choix de l'emplacement. Quand ce n'est pas possible, quatre à six semaines laissent le temps de mener l'analyse des risques, de structurer les effectifs, d'assurer la liaison avec le lieu et de dérouler un cycle de briefings. Plus le préavis est long, meilleur est le résultat. Une mobilisation à court terme reste possible sous 24 à 72 heures minimum, une fois le contrat signé et le paiement reçu, mais elle réduit la marge disponible pour le travail préparatoire.
Peut-on organiser la sécurité d'une conférence hybride ou retransmise en direct ?
Oui, et c'est même recommandé. Un événement retransmis élargit l'audience bien au-delà de la salle, ce qui modifie l'exposition des intervenants et la sensibilité de ce qui apparaît à l'écran. Le plan intègre alors le différé de diffusion, le contrôle de ce que filment les caméras et la gestion de la dimension en ligne.
Qui détient l'autorité pendant un incident, l'organisateur ou l'équipe de sécurité ?
Le plan de sécurité doit le préciser avant l'événement. En pratique, le responsable de la sécurité prend les décisions opérationnelles touchant à la sécurité, l'organisateur décide des questions de programme comme la suspension ou la reprise d'une session, et tous deux s'appuient sur une matrice d'escalade commune, convenue à l'avance.
Une sécurité est-elle nécessaire pour une petite réunion de direction ?
Parfois davantage que pour une grande. Une réunion à huis clos de dix décideurs peut avoir une valeur informationnelle bien supérieure à une conférence d'un millier de délégués. Les mesures sont simplement différentes : protection discrète, inspection des salles, documentation contrôlée et transport sécurisé plutôt que des agents visibles.
Que faut-il faire une fois la conférence terminée ?
Sécuriser le départ des personnalités, inspecter les zones techniques et réservées aux dirigeants, récupérer les badges et les documents sensibles, consolider le registre des incidents et mener un débriefing structuré. Le résultat devient la référence de la prochaine édition et raccourcit nettement le cycle de planification.


Commentaires